Quand les assistants personnels deviennent toujours actifs : enjeux de sécurité et de vie privée
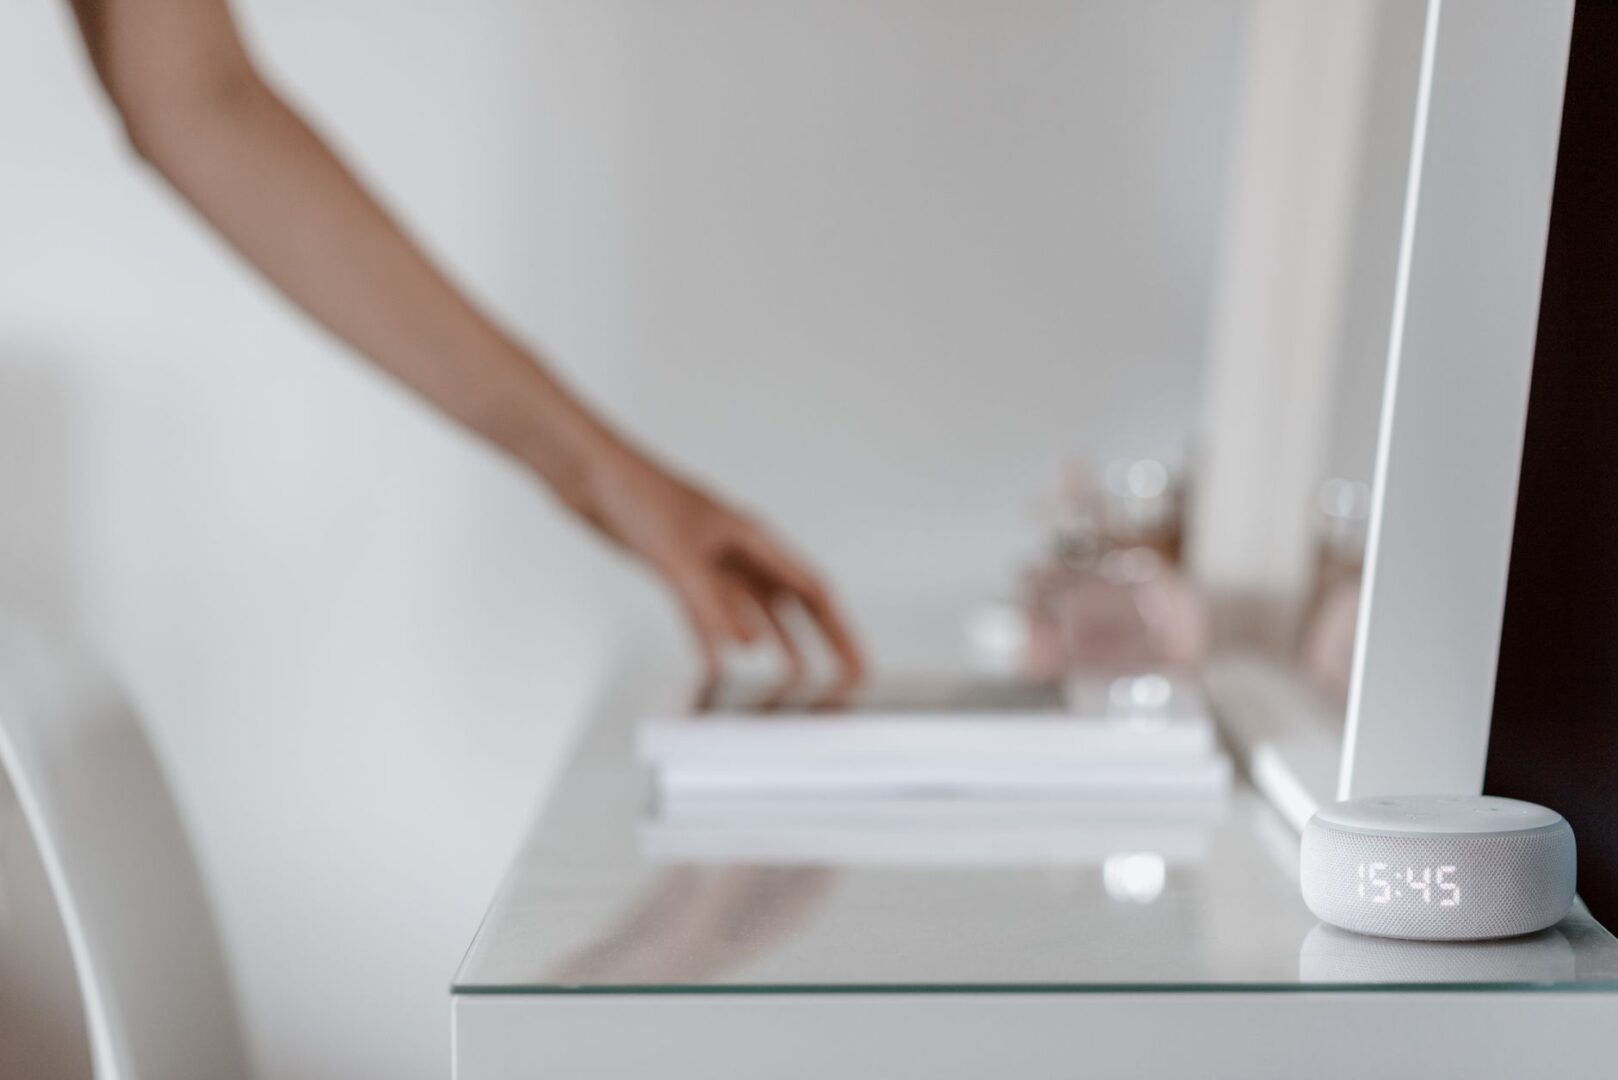
Les assistants personnels évoluent rapidement : après avoir répondu à une commande vocale, ils peuvent désormais interpréter le contexte, consulter plusieurs services et exécuter des actions à la place de l’utilisateur. Cette promesse d’assistance continue repose toutefois sur un principe sensible : rester disponible en permanence, parfois grâce à un microphone actif et à une connexion constante au cloud.
Le sujet des assistants toujours actifs dépasse donc la simple question du confort. Il touche à la sécurité des systèmes, à la gouvernance des données, à l’identité numérique et à la confiance des utilisateurs. Pour les entreprises et les équipes produit, concevoir un assistant personnel fiable implique de limiter la collecte, de contrôler les autorisations et de prévoir sa supervision durant tout son cycle de vie.
Une écoute permanente fondée sur un déclenchement imparfait
Un assistant vocal reste généralement en veille afin de détecter un mot-clé, comme une formule d’activation. En théorie, le traitement local de cette expression devrait empêcher l’envoi de conversations complètes vers les serveurs. En pratique, le mécanisme n’est pas infaillible : une expression ressemblante, un bruit ambiant ou une mauvaise interprétation peuvent provoquer un faux positif.
La CNIL rappelle qu’un assistant « en veille permanente » peut « s’activer et enregistrer inopinément une conversation ». Cette activation involontaire transforme un espace privé en environnement potentiellement enregistré, sans que les personnes présentes en aient toujours conscience. Le risque concerne aussi les visiteurs, les collaborateurs ou les proches qui n’ont jamais accepté l’utilisation du dispositif.
Le mot-clé ne constitue donc pas une frontière de sécurité absolue. Il s’agit d’un mécanisme probabiliste, soumis aux limites de la reconnaissance vocale et au contexte acoustique. Une conception responsable doit prévoir un indicateur d’état visible, une commande de désactivation physique et un moyen simple de vérifier les activations récentes.
Des données audio qui peuvent quitter l’appareil
L’activation d’un assistant peut entraîner l’envoi d’un extrait audio vers les serveurs du fournisseur. La FTC souligne que les assistants vocaux transmettent généralement les enregistrements au fabricant pour traiter la requête. Cette architecture facilite l’amélioration des modèles et l’accès à des services avancés, mais elle élargit aussi le périmètre de confiance.
Une fois les données transférées, plusieurs questions deviennent essentielles : combien de temps sont-elles conservées ? Peuvent-elles être réécoutées par des équipes humaines ou des prestataires ? Sont-elles utilisées pour entraîner un modèle ? Dans quels pays sont-elles stockées et quelles procédures permettent de les supprimer ? La confidentialité dépend ici autant des choix techniques que de la politique du fournisseur.
La FTC recommande notamment de consulter les règles de confidentialité, de contrôler l’historique des enregistrements et de supprimer régulièrement les données inutiles. Pour une organisation, cette vérification doit être complétée par une analyse contractuelle, une cartographie des sous-traitants et une évaluation des flux de données avant tout déploiement à grande échelle.
Une surface de confidentialité plus large que le microphone
Le risque ne se limite pas à l’audio. Selon les autorisations accordées, un assistant peut lire des e-mails, consulter un calendrier, accéder aux contacts ou interagir avec des applications tierces. Il devient alors un point d’accès transversal à des informations personnelles, professionnelles et parfois confidentielles.
Cette concentration de données augmente l’impact d’une compromission. Un attaquant qui prend le contrôle d’un compte associé pourrait consulter des enregistrements, modifier des rendez-vous, envoyer des messages ou déclencher des actions domotiques. Dans un environnement connecté, microphones, caméras, serrures et autres capteurs peuvent en outre se renforcer mutuellement comme vecteurs d’exposition.
Les recommandations de la CNIL en matière de privacy by design sont particulièrement pertinentes dans ce contexte. La sécurité ne consiste pas uniquement à protéger une grande quantité de données : il faut d’abord réduire cette quantité. Les permissions doivent être limitées au strict nécessaire, séparées par fonctionnalité et révoquées lorsqu’elles ne sont plus utiles.
De l’assistant vocal à l’agent autonome
Les assistants personnels fondés sur l’IA agentique franchissent une étape supplémentaire. Ils peuvent interpréter une intention, utiliser plusieurs outils, accéder à des comptes et exécuter une séquence d’actions. Cette autonomie peut améliorer la productivité, mais elle crée aussi de nouveaux points d’attaque et de nouvelles possibilités d’abus d’autorisation.
L’ICO souligne que les personal assistant agents peuvent affaiblir certains contrôles de protection des données et du chiffrement lorsqu’ils sont mal conçus. Une instruction ambiguë, une donnée malveillante ou une intégration compromise peut pousser l’agent à divulguer une information, à appeler un mauvais service ou à agir au-delà de l’intention initiale de l’utilisateur.
Plus l’assistant est autonome, plus les mécanismes d’autorité doivent être explicites. Chaque action sensible devrait être associée à un périmètre, une durée, un niveau de risque et, si nécessaire, une confirmation humaine. L’identité de l’agent, la traçabilité de ses décisions et la possibilité de révoquer instantanément ses permissions deviennent des exigences produit, et non de simples options techniques.
Concevoir la sécurité sur tout le cycle de vie
Les travaux de NIST sur les assistants vocaux et les environnements smart home montrent qu’un appareil toujours actif peut capturer et transmettre des sons en temps réel s’il est compromis. Les environnements sensibles, comme le télésoin à domicile, illustrent encore davantage les conséquences possibles : une fuite audio peut révéler des informations médicales, des habitudes ou la présence de personnes vulnérables.
Un paramétrage initial ne suffit donc pas. Les systèmes d’IA doivent être surveillés, mis à jour et réévalués face à des attaques adaptatives. Les travaux récents de NIST sur la surveillance continue et l’actualisation des systèmes d’IA renforcent cette conclusion : les garde-fous doivent évoluer avec les modèles, les intégrations, les menaces et les usages observés.
Concrètement, une architecture robuste doit intégrer le chiffrement, l’authentification forte, la journalisation des actions, la détection d’anomalies et un mécanisme d’arrêt clair. Les tests doivent couvrir les faux positifs, les fuites de contexte, l’escalade de privilèges et les scénarios de compromission d’un service tiers. La capacité à désactiver rapidement l’assistant doit être traitée comme une fonction de sécurité essentielle.
Mesures pratiques pour reprendre le contrôle
La première étape consiste à examiner les paramètres de confidentialité : désactivation du stockage des enregistrements lorsque cela est possible, suppression automatique de l’historique, désactivation du microphone dans les espaces sensibles et vérification des indicateurs d’écoute. Ces réglages doivent être documentés et réexaminés après chaque mise à jour importante.
Il faut ensuite limiter les permissions. Un assistant n’a pas nécessairement besoin d’accéder simultanément aux contacts, aux e-mails, au calendrier et aux appareils domestiques. Les comptes doivent être protégés par un mot de passe unique et une authentification multifacteur. Les connexions et commandes inhabituelles doivent faire l’objet d’alertes ou d’une validation explicite.
Enfin, les entreprises doivent établir une politique d’usage : zones où les assistants sont interdits, types de données qui ne doivent pas être prononcés, règles de conservation et procédure de révocation. Les utilisateurs doivent savoir quand le système écoute, quelles informations il peut consulter et comment récupérer ou supprimer leurs données. Cette transparence est indispensable pour réduire la perception de sur-collecte relevée dans les recherches de NIST sur les maisons connectées.
Les assistants personnels toujours actifs peuvent devenir une interface puissante entre les utilisateurs, les applications et les objets connectés. Mais leur valeur ne pourra s’inscrire dans la durée que si leur fonctionnement respecte une logique de minimisation, de contrôle et de transparence. La sécurité doit protéger les données ; la protection de la vie privée doit également empêcher leur collecte excessive.
Pour les équipes produit, le bon niveau d’exigence est donc celui d’une confiance réversible : l’utilisateur doit pouvoir comprendre, limiter, vérifier et interrompre l’assistant à tout moment. À mesure que l’autonomie progresse, l’identité de l’agent, ses autorisations, sa surveillance et sa révocation deviennent les fondations d’un assistant réellement utile, plutôt qu’un dispositif d’écoute difficile à maîtriser.